
Heute: administratives Vertrauen
Vertrauen in Betreiber
- Identitätvon Dritten verwaltet
- Serverbei Providern betrieben
- Rechtevon Administratoren gesetzt
- Inhalteabhängig von Betreibern
Man muss dem System vertrauen.
VOOM Secure Collaboration
Souveräne Datenhoheit statt Server-Abhängigkeit: serverblinde Kommunikation für höchste Sicherheitsanforderungen – für Bund, Armee, Betreiber kritischer Infrastrukturen und regulierte Unternehmen. Eigenständig einsetzbar oder als souveräne Ergänzung zu Microsoft 365.
SWISS BUILT / SWISS OWNED
Warum jetzt
Verschlüsselung schützt Daten. Aber Organisationen müssen weiterhin Betreibern, Administratoren, Identitätssystemen und Berechtigungsdatenbanken vertrauen.
Souveränität
Die Kontrolle über sensible Daten und Infrastruktur wird zur strategischen Frage.
Regulierung
ISG, DSG und FINMA-Vorgaben in der Schweiz, NIS2 und DORA in der EU: Die Leitungsorgane stehen stärker in der Pflicht.
Krypto-Lebenszyklus
Krypto-Agilität wird nötig, bevor der Wechsel auf Post-Quanten-Verfahren dringend wird.
Heute: administratives Vertrauen
Man muss dem System vertrauen.
Mit VOOM: kryptografisches Vertrauen
Souverän, prüfbar und von der Organisation kontrolliert.
So funktioniert VOOM
Der Unterschied
| Kriterium | Suiten | Business-Messenger |  |
|---|---|---|---|
| Zentrale Verwaltung | Ja | Ja | Ja |
| Server ohne Zugriff auf Klartext | Standardmässig nein | Ja | Ja |
| Organisation signiert Mitglieder und Geräte mit eigenem Schlüssel | Nein | Nutzerbasiert | Ja |
Prüffrage für Ihre Evaluation
Wer signiert, welche Personen und Geräte in Ihre Räume dürfen? Und kann der Betreiber jemanden ohne Ihre Signatur hinzufügen?
Vereinfachte Einordnung typischer Produktkategorien auf Basis öffentlicher Herstellerdokumentation, Stand Oktober 2026.
Sechs Gründe für VOOM
Klartext und Schlüssel liegen nur auf berechtigten Geräten. Es gibt keinen zentralen Bestand lesbarer Daten.
Weder Server noch Betreiber, auch ENSIGNUM nicht, können ohne Signatur der Organisation jemanden in einen Raum holen.
Richtlinien, Rollen und Entzug werden kryptografisch durchgesetzt. Ein Entzug ist ein Schlüsselwechsel.
Zugang nur mit registriertem Gerät; verlorene Geräte werden gesperrt und die Schlüssel erneuert.
Beim Kunden, bei einem Schweizer Partner oder Carrier. Die Hoheit über die Schlüssel bleibt beim Kunden.
Verfahren sind versioniert und austauschbar. Post-Quanten-Verfahren lassen sich einführen, ohne die Plattform umzubauen.
Funktionen
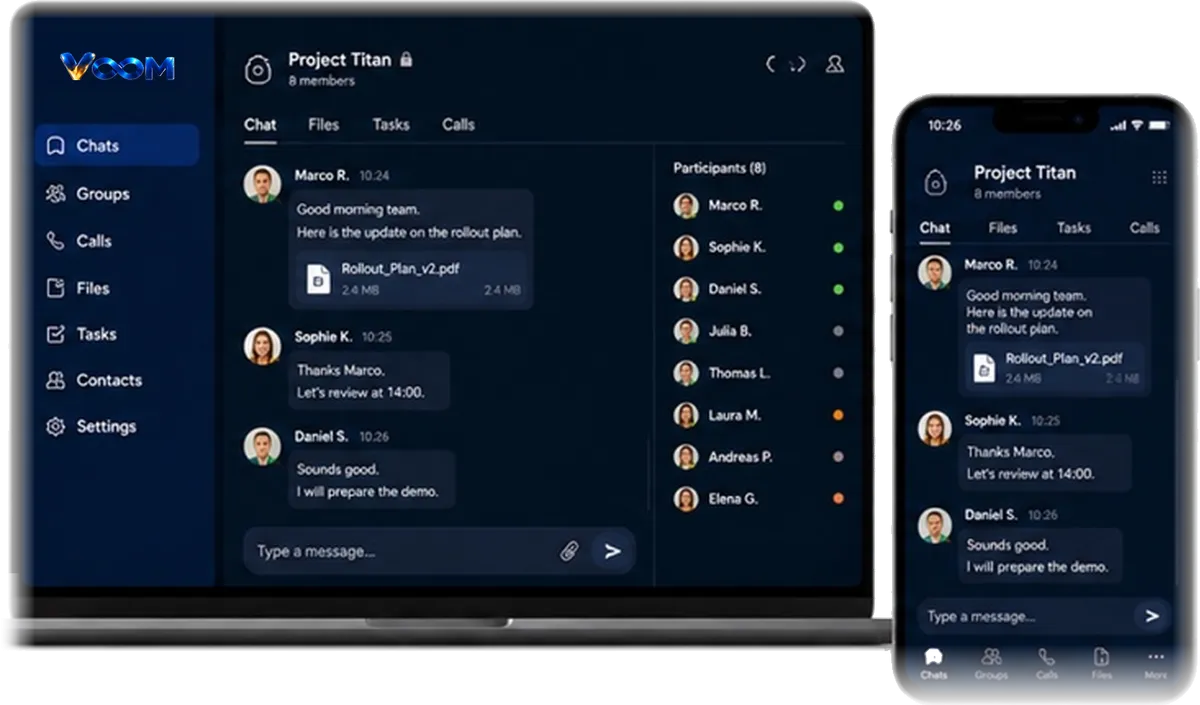
Kryptografie: AES-GCM, ECDH P-256, HKDF mit SHA-256, Ed25519, versioniert und austauschbar.
Eigenständig oder mit Microsoft 365: VOOM schützt die besonders vertrauliche Kommunikation.
Leistungsumfang je nach Release; einzelne Funktionen sind in Entwicklung. Details auf Anfrage, Erweiterungen siehe Plattform.
Trust Layer: Plattform und Roadmap
Heute schützt VOOM den Raum. Als Nächstes wird daraus der geschützte Vorgang: Nachrichten, Dokumente, Aufgaben, Freigaben, Nachweise und KI-Aufträge in einem Kontext, unter einer Richtlinie und Ende-zu-Ende verschlüsselt.
Formulare, Rollen, Freigaben und KI-Aufträge sind deklariert, versioniert und signiert. Die KI entwirft, ein Mensch gibt frei.
Ein sichtbarer Empfänger mit eigener Identität und begrenztem Mandat. Vorschläge bleiben Vorschläge, bis ein Mensch zustimmt.
Vertragsprüfung mit externer Kanzlei, M&A-Datenraum und Incident-Raum, mit oder ohne Teams und KI.
Heute
Chat, E-Mail, Dateien und Freigaben laufen getrennt, der Kontext geht verloren.
Mit VOOM
Ein geschützter Vorgang für Nachrichten, Dokumente, Freigaben und KI-Aufträge.
Ausbaustufen
2026–2028
Sichere Kommunikation, signierte Mitglieder und Geräte, Safe Room
Beta heute, Release 1.0 2027
ab 2027
Klinische Kommunikation, Tumorboards, Telemedizin
Piloten geplant
2027–2028
Vorgänge, Vier-Augen-Freigaben, Fachanwendungen
geplant
2028–2029
Wissens- und Prozessassistenz, kontrollierte KI-Aktionen
geplant
ab 2029
Souveräner Datenaustausch, Audit-Trail auf DLT, Vorlagen und SDK
geplant
Die Stufen 2 bis 5 sind geplant und werden erst nach Prüfung von Produkt, Sicherheit und Kundenbedarf freigegeben. Geplante Funktionen sind nicht verfügbar; Leistungsumfang je nach Release, Details auf Anfrage.
Einsatz
Geschützte Teams, Krisen- und Lageräume
Geschützte mobile Kommunikation mit zentraler Gerätekontrolle
Krisen- und Führungskommunikation, auch bei meldepflichtigen Vorfällen
Klinische Kommunikation, Tumorboards, Zuweisernetz
Vertrauliche Deal- und Mandatskommunikation
Secure Communication as a Service für Geschäftskunden
Eine Kommunikationsschicht für die ganze Organisation
Souverän betrieben, Ende-zu-Ende verschlüsselt, Mitgliedschaft von der Organisation signiert. Eigenständig oder als Ergänzung zu Microsoft 365.
Sicherheit
Unsere Zusagen vor jedem Produktivbetrieb:
Schriftlich dokumentiert.
Durch unabhängige externe Prüfstellen.
Prüfung von Kryptografie und Protokollen durch unabhängige Fachleute.
Jede Version signiert, mit Komponentenliste (SBOM).
Kein Produktivrelease mit offenen kritischen Befunden.
Die Sicherheitsarchitektur erläutern wir Ihnen gerne persönlich, auf Wunsch unter NDA. Gespräch vereinbaren
Kontakt
Vereinbaren Sie eine Demo. Wir zeigen Ihnen, wie VOOM in Ihrer Organisation funktioniert.
Ihr Ansprechpartner
Dr. Stefan GrimmCo-Founder und CEO a.i., ENSIGNUM AG, Bernwww.voom.ch / www.ensignum.ch